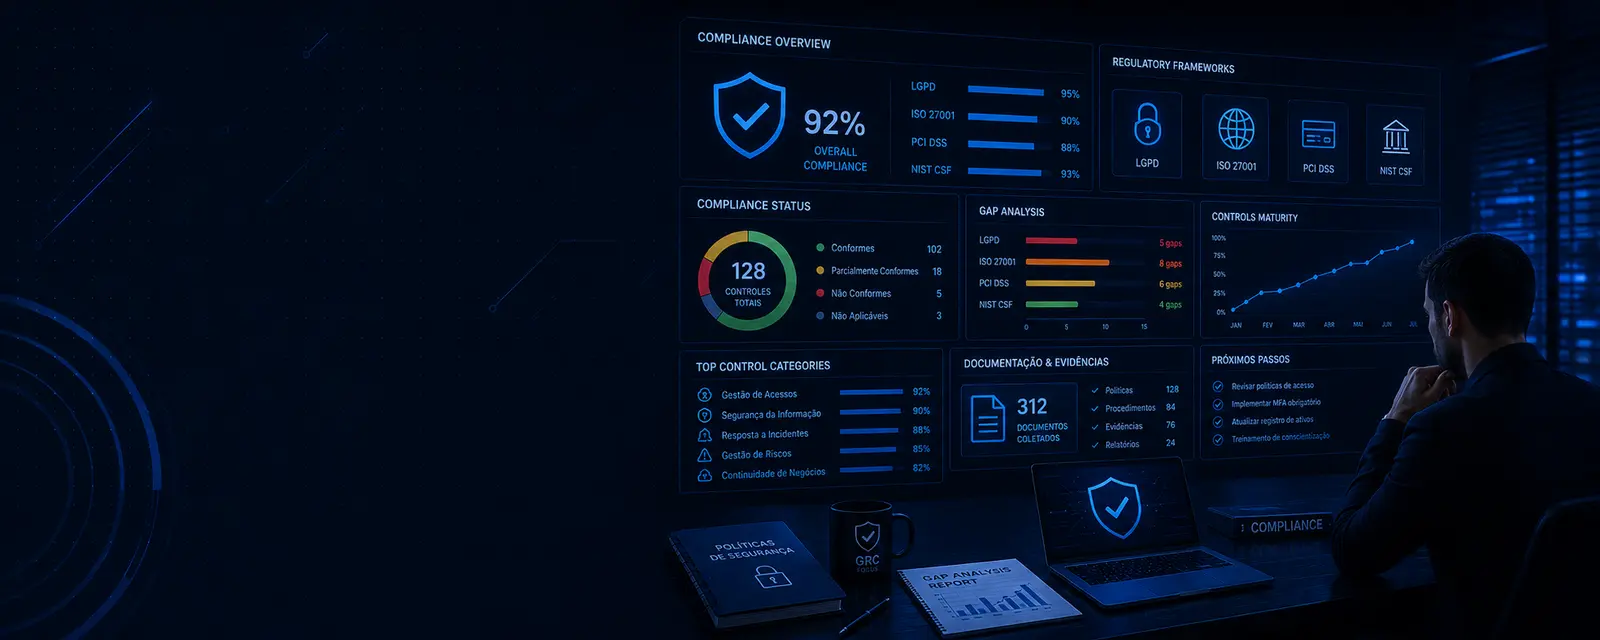
Cumplimiento estratégico orientado al riesgo
Cumplimiento orientado a la protección, no solo a la auditoría.
Adecuación estratégica a las principales normas y frameworks de seguridad (LGPD, ISO 27001, PCI DSS y NIST), con diagnóstico, implementación de controles y evolución continua de madurez.
Proceso continuo con trazabilidad y gobernanza.
Evaluación del nivel actual de madurez de seguridad y gobernanza en relación a los requisitos del framework o norma objetivo.
Identificación y priorización de las brechas existentes entre el entorno actual y los requisitos regulatorios aplicables.
Estructuración de plan de acción priorizado con cronograma, responsables y visión estratégica de implementación.
Apoyo técnico y documental en la implementación de controles administrativos, operacionales y tecnológicos.
Capacitación de equipos para sostener y evolucionar los controles implementados en el entorno corporativo.
Preparación para auditorías externas con revisión de evidencias, simulaciones internas y apoyo durante certificaciones.
Resultados y documentación para decisiones internas, auditorías y evolución de cumplimiento.
Contextos donde gobernanza, cumplimiento y seguridad impactan directamente el negocio.
Empresas que desean implementar controles y alcanzar certificaciones reconocidas internacionalmente.
Organizaciones que procesan transacciones financieras y necesitan cumplir requisitos de seguridad regulatoria.
Empresas que tratan datos personales y necesitan demostrar cumplimiento y gobernanza adecuada.
Hable con nuestros especialistas y descubra cómo estructurar una estrategia de cumplimiento alineada a la seguridad, gobernanza y evolución de su negocio.