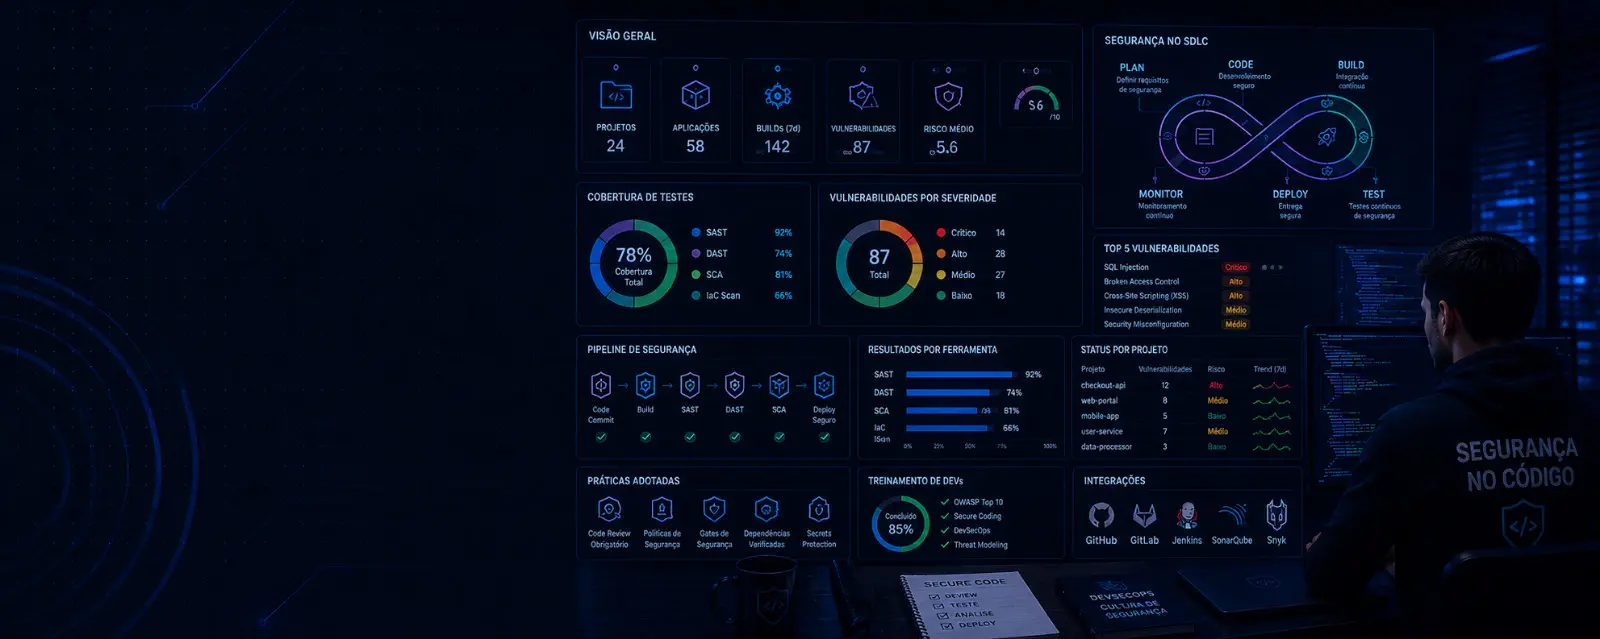
DevSecOps

Developpement Logiciel Securise

Securite integree au cycle de vie du developpement

Securite integree au developpement des le premier commit.

Integration continue des pratiques de securite dans le cycle de vie du developpement, incluant analyse de code, validation des dependances, automatisation des tests et montée en competence des equipes techniques.

Comment ça fonctionne

DevSecOps structure avec tracabilite complete

Securite integree au workflow d'engineering.

01
Evaluation du Pipeline

Cartographie du cycle de vie de developpement, des technologies utilisees et des risques presents dans le pipeline actuel.

02
Selection des Outils

Definition des solutions SAST, DAST, SCA et scan de secrets les plus adaptees au contexte technique de l'organisation.

03
Integration CI/CD

Mise en oeuvre de controles automatises dans le pipeline pour bloquer preventivement les vulnerabilites critiques.

04
Revue de Code Ciblee

Revue de code specialisee focalisee sur les vulnerabilites critiques, la logique metier et les pratiques de developpement securise.

05
Formation des Developpeurs

Montée en competence pratique en secure coding basee sur la stack technologique et les risques reels de l'environnement.

06
Supervision et Metriques

Suivi continu de la maturite securite avec metriques operationnelles et indicateurs d'evolution.

Livrables

Securite appliquee au developpement

Resultats techniques et operationnels pour une evolution continue de la maturite AppSec.

Pipeline DevSecOps configure
Controles automatises integres au CI/CD avec politiques de securite definies.
Rapports SAST et DAST
Vulnerabilites identifiees avec preuves techniques et recommandations de remediations priorisees.
Materiel de formation
Contenu technique personnalise selon la stack, la maturite et le contexte operationnel de l'equipe.
Metriques de securite
Tableaux de bord et indicateurs pour le suivi continu de la maturite DevSecOps.
Pour qui

Organisations qui doivent integrer la securite au cycle de developpement moderne

Profils engineering et leadership technique ou securite et velocite doivent coexister.

Equipes de developpement

Equipes qui veulent integrer la securite au workflow sans compromettre productivite ni velocite.

CTO et VP Engineering

Leaders techniques qui doivent reduire le risque operationnel et augmenter la maturite engineering.

Entreprises SaaS et produit

Organisations developpant du logiciel en continu et qui doivent garantir la securite a grande echelle.

Étape suivante

Pret a faire evoluer
votre developpement securise ?

Echangez avec nos specialistes et decouvrez comment integrer la securite au cycle de developpement de maniere pratique, scalable et alignee avec votre business.